숙박 예약정보 잇단 침해…"온다·호텔스토리도 뚫렸다" — 호텔 예약 정보가 새면 사장은 뭘 해야 하나?
이 글은 «예약 정보가 새면 숙박업 사장이 당장 무엇을 하나»를 정하도록 돕습니다. 디지털데일리가 10월 28일 «숙박 예약정보 잇단 침해…"온다·호텔스토리도 뚫렸다"»를 보도했습니다 — 온다·호텔스토리·놀유니버스, 보름 사이 세 곳입니다. 손님의 이름·전화·예약번호가 밖으로 나가면 다음에 오는 건 «숙소를 사칭한 추가 결제 요청»입니다. 사장이 당장 할 일 셋과, 유출을 알았을 때 법이 정한 시간을 적습니다.
당장 셋 — ① PMS·채널매니저·예약앱 관리자 계정 비밀번호를 바꾸고 API 연동 키를 다시 발급받고, ② 예약관리 메모칸에 적어 둔 카드정보를 지우고, ③ 예약 확인 문자에 «추가 결제 요청은 우리가 보내지 않는다» 한 줄을 넣습니다. 유출을 알게 되면 손님에게 72시간, 외부 불법 접근이면 규모와 상관없이 72시간 안에 신고입니다.
기사 대표 이미지 · 출처: 디지털데일리(2026년 10월 28일), 사진=챗GPT 생성 이미지(기사 표기 그대로)
무슨 일이 있었나?
보름 사이 세 곳입니다. 온다의 예약관리 시스템 «호텔플러스»는 10월 12~13일 API를 통한 외부의 비정상적 접근으로 고객 성명·휴대전화번호·예약번호·숙박정보가 조회됐고, 잠정 2만4,777건입니다. 온다는 경로를 막고 조사·신고 뒤 공지했고, 금전 피해는 확인되지 않았습니다.
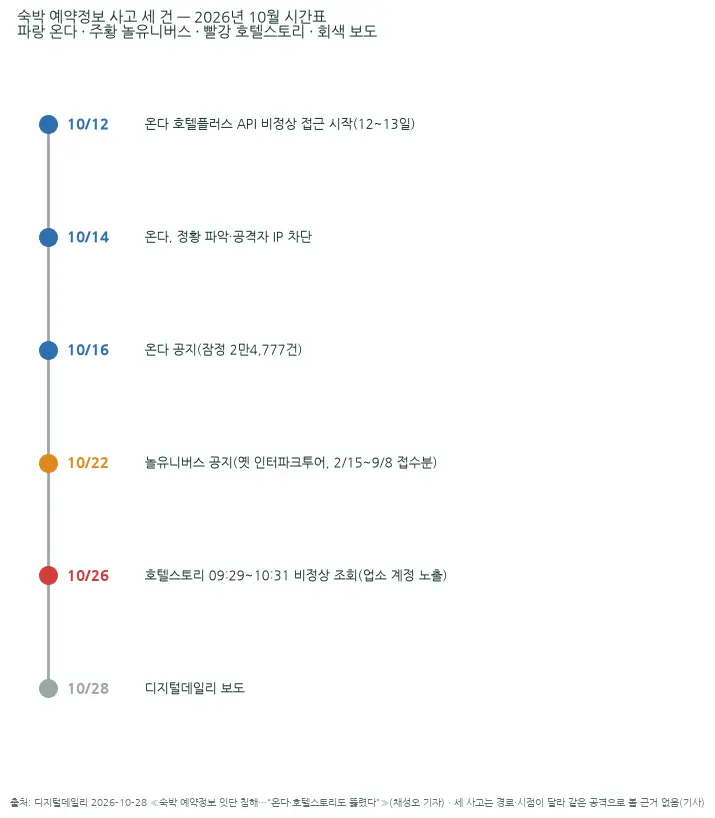
세 사고의 10월 시간표 — 온다(12~16일), 놀유니버스(22일 공지), 호텔스토리(26일).
호텔스토리는 26일 오전 한 시간 남짓 일부 고객 정보가 비정상적으로 조회됐고, 경로는 일부 숙박업체의 계정정보가 밖으로 노출된 정황입니다. 기사가 따로 적은 대목이 하나 있습니다 — 일부 업체가 «호텔메모» 칸에 카드 관련 정보를 입력한 사례가 있어 그 일부가 사고 범위에 들어갔을 가능성을 조사 중이라는 것입니다. 놀유니버스는 옛 인터파크투어의 국내 숙소 예약 조회 기능이 공격받아 2~9월 접수분 일부의 예약자명·연락처·구매금액이 나갔다고 알렸습니다.
| 기사가 전한 세 사고 | |
|---|---|
| 온다 — 언제·어떻게 | |
| 10월 12~13일 · API를 통한 외부의 비정상적 접근 | |
| 온다 — 규모·항목 | |
| 2만4,777건(잠정 추산, 실제 규모 조사 중) · 고객 성명 · 휴대전화번호 · 예약번호·예약상태·숙박정보 | |
| 온다 — 조치 | |
| 14일 정황 파악 뒤 공격자 IP·조회 경로 차단 · 한국인터넷진흥원 등 관계기관 조사 · 서울경찰청 사이버수사과 신고 · 16일 공지 | |
| 온다 — 피해 | |
| 문의·신고 277건 접수, 추가 결제·스미싱에 따른 실제 금전 피해는 확인되지 않음 | |
| 호텔스토리 — 언제·어떻게 | |
| 10월 26일 오전 9시 29분~10시 31분 · 일부 숙박업체의 계정정보가 외부에 노출돼 고객정보 접근에 쓰인 정황 | |
| 호텔스토리 — 항목·규모 | |
| 성명 · 연락처 · 이메일 · 예약번호 및 숙박정보 · 피해 고객 수 미확정 | |
| 호텔스토리 — 카드정보 | |
| 일부 숙박업체가 예약관리 시스템 «호텔메모» 항목에 카드 관련 정보를 따로 입력한 사례 확인 — 사고 범위에 들어갔을 가능성 조사 중, 유출 여부 미확정 | |
| 놀유니버스 — 공지·범위 | |
| 10월 22일 공지 · 예약정보 조회 기능에 대한 외부 공격 · 2026년 2월 15일~9월 8일 접수 국내 숙소 예약 일부 | |
| 놀유니버스 — 항목 | |
| 예약자명 · 연락처 · 상품명 · 구매금액 · 이용일자 | |
| 공통 | |
| 온다·호텔스토리 모두 «숙소를 사칭한 추가 결제 요청·의심스러운 예약 안내»에 주의 당부 · 플랫폼업계 «예약내역을 아는 제3자가 숙박업체를 사칭해 예약 변경·추가 결제를 요구하면 소비자가 구별하기 어렵다» · 세 사고는 경로·시점이 달라 같은 공격으로 볼 근거 없음(기사) | |
| → 기사 원문(디지털데일리 2026-10-28, 채성오 기자). 숫자·표현은 기사 그대로. |
내 숙소 예약 정보는 어디를 거치나?
손님 한 명의 예약은 예약앱, 채널매니저, 숙소의 PMS, 그리고 카운터의 메모까지 네 곳을 거칩니다. 이번 세 사고는 PMS 둘(온다, 그리고 업소 계정이 노출된 호텔스토리)과 예약앱 하나(놀유니버스)에서 났습니다. 저희 인허가 원장에서 영업 중인 숙박업소(민박 포함) 126,542곳 가운데 예약앱 ID가 맞춰진 곳만 12,877곳(야놀자)·5,269곳(에어비앤비, 서울 위주)입니다. 물론 이 수는 매칭이 안 된 곳이 더 많은 하한이고 PMS를 쓰는지는 원장에 없습니다. 다만 앱으로 예약을 받는 숙소라면 손님 정보는 이미 숙소 밖 시스템에 있다는 뜻입니다.
물론 플랫폼의 서버가 뚫린 건 업소가 막을 수 없습니다. 다만 호텔스토리 건의 경로는 «업소 계정 노출»이었고, 카드정보가 문제가 된 것도 업소가 메모칸에 적어 둔 것이었습니다. 세 사고 중 업소 손에 달린 두 가지가 그것입니다. 법도 둘을 다 봅니다 — 개인정보 보호법 제26조④은 업소(위탁자)가 수탁자를 교육하고 감독하라고 하고, ⑧은 수탁자(PMS·플랫폼)에도 제34조를 준용합니다. 앞 글 호스텔 셀프체크인 여권 확인 편이 «손님 정보를 누가 들고 있나»를 물었다면, 이 글은 «그 정보가 새면 누가 무엇을 하나»입니다.
사장이 당장 할 일은?
셋입니다 — 계정 비밀번호와 연동 키, 메모칸의 카드정보, 예약 확인 문자 한 줄. 표에 그대로 적었습니다. 온다와 호텔스토리가 공지에서 당부한 것이 바로 «숙소를 사칭한 추가 결제 요청»이었습니다.
| 사장이 당장 할 일 셋 + 법이 정한 기한 | |
|---|---|
| ① 계정·연동 키 | |
| PMS·채널매니저·예약앱 관리자 계정의 비밀번호를 바꾸고, 직원과 나눠 쓰는 계정은 사람마다 따로 만든다. API 연동 키는 발급처에서 다시 발급받는다 | |
| ② 메모칸 | |
| 예약관리 시스템의 메모·특이사항 칸에 적어 둔 카드번호·유효기간·CVC 를 지운다. 카드는 결제 모듈에만 두고 메모에는 «카드 결제 완료»만 적는다 | |
| ③ 손님 응대 | |
| «숙소입니다, 추가 결제해 주세요» 전화·문자는 우리 숙소가 보낸 게 아니라고 예약 확인 문자에 한 줄 넣는다. 손님이 받았다고 하면 플랫폼 고객센터와 경찰에 같이 안내 | |
| 통지 기한 | |
| 제39조① 알게 된 때부터 72시간 이내 서면등으로 통지(접속경로 차단 등 긴급 조치가 필요하면 해소 뒤 즉시) · ② 항목·경위를 다 못 밝혔어도 확인된 것부터 먼저 통지 · ③ 연락처를 모르면 홈페이지 30일 이상 게시, 홈페이지가 없으면 사업장 잘 보이는 곳 30일 이상 게시(개인정보 보호법 시행령 2026-09-10 공포·2026-09-11 시행) | |
| 신고 기한 | |
| 제40조① 72시간 이내 보호위원회 또는 한국인터넷진흥원에 신고 — 1천명 이상 / 민감정보·고유식별정보 / 개인정보처리시스템·정보기기에 대한 외부 불법 접근 셋 중 하나면 해당(회수·삭제로 침해 가능성이 현저히 낮아지면 신고하지 않을 수 있음) | |
| 무엇을 알리나 | |
| 제34조① 유출등을 알게 되었을 때 지체 없이 정보주체에게 항목·시점과 경위·피해 최소화 방법·대응조치와 구제절차·담당부서 연락처·법적 권리를 알려야 한다(개인정보 보호법 2026-03-10 공포·2026-09-11 시행) | |
| 평소 의무 | |
| 제29조 안전조치의무 — 내부 관리계획 수립·접속기록 보관 등 기술적·관리적·물리적 조치 | |
| → 법령은 법제처 국가법령정보센터 현행 본문(2026-10-29 조회). 기한은 «알게 된 때»부터 센다. |
유출을 알면 며칠 안에 알려야 하나?
72시간입니다. 개인정보 보호법 제34조①은 유출을 알게 되면 지체 없이 손님에게 유출 항목·시점과 경위·피해를 줄이는 방법·대응조치·담당 연락처·법적 권리를 알리라고 하고, 시행령 제39조①이 그 «지체 없이»를 알게 된 때부터 72시간 이내로 정합니다. 항목과 경위를 다 못 밝혔어도 확인된 것부터 알립니다. 연락처를 모르면 홈페이지나 사업장에 30일 이상 게시로 갈음합니다.
신고는 시행령 제40조①입니다 — 1천명 이상이거나, 민감·고유식별정보이거나, 개인정보처리시스템에 외부에서 불법 접근한 경우 72시간 안에 개인정보보호위원회 또는 한국인터넷진흥원에 합니다.
물론 «우리 숙소는 작아서 1천명이 안 된다»는 말이 나옵니다. 다만 세 조건은 «또는»으로 묶여 있어 계정이 뚫려 조회된 것이라면 규모와 상관없이 신고 대상입니다. 회수·삭제로 침해 가능성이 현저히 낮아진 경우에만 신고하지 않을 수 있다는 단서도 같은 조에 있습니다. 두 법령 모두 2026년 9월 11일 시행본이며, 시행령(9월 10일 공포·11일 시행) 제39조·제40조가 72시간을 정합니다. 평소 의무는 제29조 — 내부 관리계획과 접속기록 보관 같은 안전조치입니다.
그래서 무엇부터 하나?
먼저 계정 비밀번호와 연동 키부터, 그다음 메모칸의 카드정보, 그다음 예약 확인 문자 한 줄입니다. 유출을 알게 되면 손님에게 72시간, 외부 불법 접근이면 규모와 무관하게 72시간 안에 신고입니다. 플랫폼이 뚫리는 건 못 막아도 업소 계정과 메모칸은 업소가 막습니다.
다음에 확인할 것 — 온다의 확정 유출 규모, 호텔스토리의 피해 고객 수와 카드정보 포함 여부, 개인정보보호위원회의 조사 결과.
지역별 숙박 데이터 한 화면 · 기사 원문(디지털데일리 2026-10-28)
플랫폼 사고라 업소 책임이 아니다: 온다·놀유니버스 건은 그렇다. 다만 호텔스토리 건은 기사가 «일부 숙박업체의 계정정보가 외부에 노출»을 경로로 적었고, 업소도 손님 정보를 다루는 개인정보처리자라 통지·신고 의무가 따로 있다.
카드정보만 안 적으면 된다: 아니다. 기사는 예약내역만 아는 제3자가 숙소를 사칭해 추가 결제를 요구하면 소비자가 구별하기 어렵다고 적었다.
작은 업소는 1천명이 안 되니 신고 의무가 없다: 시행령 제40조①은 1천명 이상 «또는» 민감·고유식별정보 «또는» 개인정보처리시스템에 대한 외부 불법 접근 — 셋 중 하나면 신고다. 계정이 뚫려 조회됐다면 규모와 무관하다.
못 본 것: 아래 자료 줄에.
처리: 사고 숫자·시각·항목은 기사 그대로(온다 건수는 잠정 추산). 예약앱 매칭 수는 ID가 맞춰진 곳만 센 하한이며 PMS·채널매니저 사용 여부는 원장에 없음. 72시간 기한은 «알게 된 때»부터.
못 본 것: 온다·호텔스토리·놀유니버스 공지 원문(기사 인용) · 호텔스토리 피해 고객 수·카드정보 포함 여부(미확정) · 업소별 PMS·채널매니저 사용 현황 · 개인정보보호위원회 조사 결과.
숙박과 관련된 모든 정보를 한눈에 — 키우다랩
관련 자료▶ 기사 원문(디지털데일리 2026-10-28) : https://ddaily.co.kr/page/view/2026102811501994559
▶ 앞 글 — 호스텔 셀프체크인, 외국인 여권은 누가 확인합니까(2026-10-27) : https://kiudalab.com/news/hostel-foreign-guest-self-check-in-age-identity-verification
▶ 지역별 숙박 데이터 한 화면 : https://lab.kiudalab.com/
※ 법령은 법제처 현행 본문(개인정보 보호법 제34조·시행령 제39·40조, 2026-09-11 시행). 사고 숫자는 기사 그대로(온다 건수 잠정).